Les fuites de mots de passe et les attaques de phishing rendent la protection des comptes plus urgente que jamais. Les applications d’authentification à deux facteurs offrent une couche supplémentaire de défense pour vos données personnelles, en particulier pour les comptes sensibles. Cet article décrit comment ces outils renforcent la sécurité et comment vous pouvez les utiliser efficacement.
Compter uniquement sur les mots de passe pour sécuriser les comptes personnels est devenu moins sûr en raison des violations de données et des menaces cybernétiques croissantes. Les applications d’authentification à deux facteurs (2FA) réduisent le risque de compromission des comptes en introduisant une deuxième étape qui vérifie votre identité à l’aide d’un appareil que vous contrôlez. Cela rend plus difficile l’accès non autorisé à vos comptes, même si votre mot de passe est volé.
En plus de l’authentification basée sur des applications, des solutions comme Titan AI peuvent soutenir vos routines de sécurité en sensibilisant aux risques potentiels dans les environnements numériques. Apprendre le fonctionnement des applications d’authentification à deux facteurs et leur intégration dans vos pratiques de sécurité peut vous aider à mieux protéger les informations sensibles comparé à un simple mot de passe.
Faiblesses des mots de passe et rôle des applications 2FA
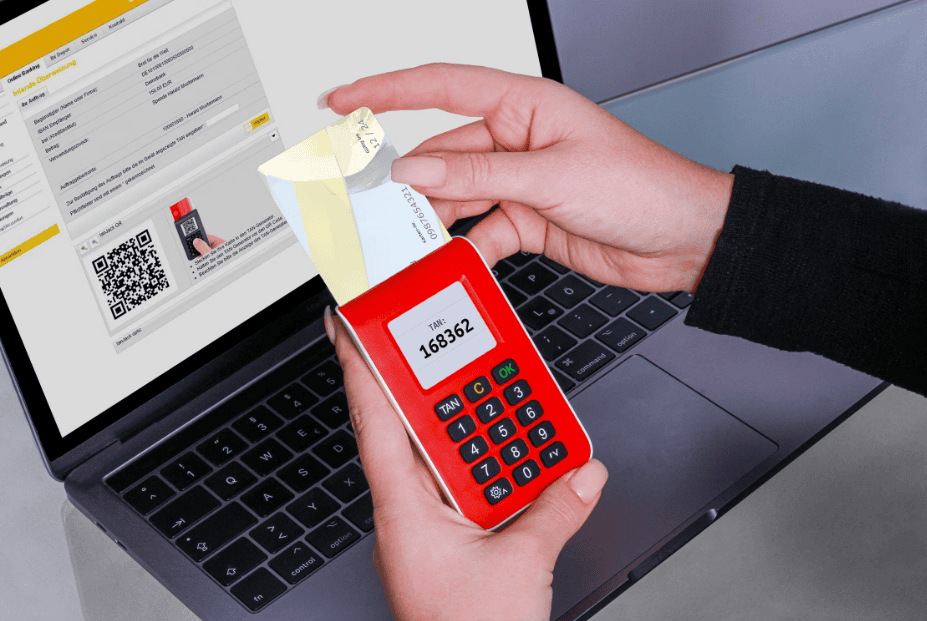
Les mots de passe sont souvent la première et parfois la seule mesure de sécurité pour de nombreux comptes en ligne. Des comportements courants tels que le réemploi de mots de passe et le fait de tomber victime d’attaques de phishing augmentent le risque que des mots de passe volés soient utilisés pour accéder à des données personnelles.
Les applications d’authentification à deux facteurs sécurisent davantage les comptes en exigeant un deuxième code généré de manière indépendante via une application sur votre appareil mobile. Cette étape empêche l’accès à moins que la personne ne possède également l’application d’authentification ou l’appareil qui crée les codes de vérification.
Pour les comptes cruciaux, y compris les emails, le stockage cloud et la banque en ligne, activer une application d’authentification peut limiter les conséquences d’un vol de mot de passe. Ces types de comptes sont des cibles fréquentes, car y accéder peut entraîner une exposition à l’identité ou aux finances. Si vous gérez des flux de travail numériques complexes ou rencontrez des problèmes opérationnels sur votre PC tout en gérant vos comptes, des ressources comme comment résoudre l’erreur de code 0x801901f7 du Windows Store peuvent aider à faire fonctionner votre station de travail en douceur.
Bien que les codes SMS soient une option, les applications d’authentification offrent généralement une sécurité plus forte contre les attaques courantes. La 2FA basée sur SMS peut être susceptible d’interception de message ou de détournement de compte, tandis que les codes des applications d’authentification sont générés directement sur votre appareil.
Comprendre les méthodes 2FA courantes et les termes clés
Vous pouvez rencontrer diverses méthodes et terminologies lors de l’activation de la 2FA. Les plus couramment utilisées sont les codes SMS et les applications d’authentification, chacune ayant des avantages de sécurité différents.
Les applications d’authentification créent des mots de passe à usage unique et basés sur le temps (TOTP) qui changent généralement toutes les 30 secondes. Ils sont préférés pour leur sécurité accrue, car les codes ne transitent pas sur les réseaux cellulaires, réduisant ainsi le risque d’interception.
Dans les paramètres de votre compte, vous pourriez voir des termes comme authentification à deux facteurs (2FA), authentification multifactorielle (MFA), application d’authentification ou codes de secours. Bien que 2FA et MFA puissent parfois être utilisés de manière interchangeable, la MFA peut inclure d’autres méthodes de sécurité telles que la biométrie ou les jetons matériels.
Les codes de secours sont des codes à usage unique fournis lors de la configuration de la 2FA et doivent être stockés de manière sécurisée. Ils sont importants pour la récupération de compte si votre appareil est perdu, garantissant que vous ne soyez pas bloqué de manière permanente.
Choisir une application d’authentification et la configurer
Choisir la bonne application d’authentification pour Android ou iOS nécessite de prendre en compte les fonctionnalités qui correspondent à vos besoins quotidiens. Recherchez des options avec une configuration simple, une gestion de compte organisée et des options de récupération faciles.
Certaines applications enregistrent les codes localement sur votre téléphone, tandis que d’autres offrent une sauvegarde cloud, vous permettant de restaurer des codes si vous perdez votre appareil. Des fonctionnalités comme le support multi-appareils et l’accès hors ligne peuvent être précieuses si vous utilisez plusieurs appareils ou avez besoin de codes même lorsque vous n’êtes pas connecté à Internet.
Pour commencer, allez dans la section sécurité ou authentification des paramètres de votre compte et choisissez l’option pour activer l’authentification à deux facteurs. La configuration signifie généralement scanner un code QR avec votre application d’authentification ou entrer un code manuel fourni pendant la configuration.
Une fois scanné, l’application génère un code basé sur le temps que vous saisirez pour terminer le lien avec votre compte. Pour plus de commodité, nommez chaque entrée clairement afin que vous puissiez facilement identifier quel code est associé à quel compte. De plus, alors que les systèmes numériques et les infrastructures de serveurs évoluent, des outils automatisés sont de plus en plus intégrés dans les flux de travail administratifs, tout comme l’intelligence artificielle est utilisée dans l’hébergement web pour optimiser la sécurité de la plateforme.
Meilleures pratiques pour la récupération de compte et le dépannage
Si vous perdez l’accès à votre application d’authentification, par exemple après avoir perdu ou réinitialisé votre téléphone, la récupération de vos comptes peut être difficile. Conservez toujours les codes de secours dans un endroit sûr ; ceux-ci servent de filet de sécurité pour récupérer l’accès.
Lorsque vous changez de téléphone, transférez vos données d’authentification en utilisant la fonction d’importation ou de migration de l’application ou en configurant de nouveau la 2FA sur votre nouvel appareil avant d’effacer l’ancien. Si cela n’est pas fait avant le changement, les codes de secours ou le service d’assistance du fournisseur peuvent vous aider à récupérer vos comptes.
Des codes incorrects peuvent indiquer que l’horloge de votre appareil est désynchronisée ; l’activation de la synchronisation automatique de l’heure résout généralement ce problème. Pour éviter toute confusion avec plusieurs connexions sur le même fournisseur, étiquetez chaque entrée de l’application de manière unique. Si des invites système persistantes ou des pop-ups ennuyeux perturbent votre flux de travail lors du dépannage, des guides comme Comment obtenir de l’aide quand Windows continue de s’afficher proposent des moyens pratiques pour désencombrer le bureau.
Certaines services n’offrent que des 2FA basés sur SMS ou email. Dans ces cas, utilisez un mot de passe fort et unique et activez d’autres fonctionnalités de récupération de compte, mais optez pour une application d’authentification dès qu’elle est disponible pour une meilleure protection.
Pensées finales
Sécuriser votre présence en ligne est un processus continu plutôt qu’une tâche ponctuelle. Vérifiez régulièrement que l’authentification à deux facteurs est activée pour les comptes vitaux, confirmez que les codes de secours sont sauvegardés et accessibles, et assurez-vous que les changements d’appareil n’ont pas affecté votre configuration. En développant ces habitudes de sécurité dès aujourd’hui, vous pouvez réduire considérablement votre vulnérabilité aux attaques par injection de credentials et au phishing.